Shine
Shine 帮你统一管理常用脚本工具和应用配置,让敏感信息加密保存、按需使用。
常用脚本工具和应用配置往往散落在不同位置,时间久了难维护,换一台电脑又要重新整理。 Shine 帮你集中管理这些内容,也能将密码、访问密钥等敏感信息加密保存,在运行指定程序时按需提供。
当前手册适用于 Shine 2.10.0。使用 1.8.x 的用户可通过版本选择器查看对应手册。 已有安装的用户可按来源版本查看升级与迁移。 从 1.x 升级前,请先阅读升级指南。
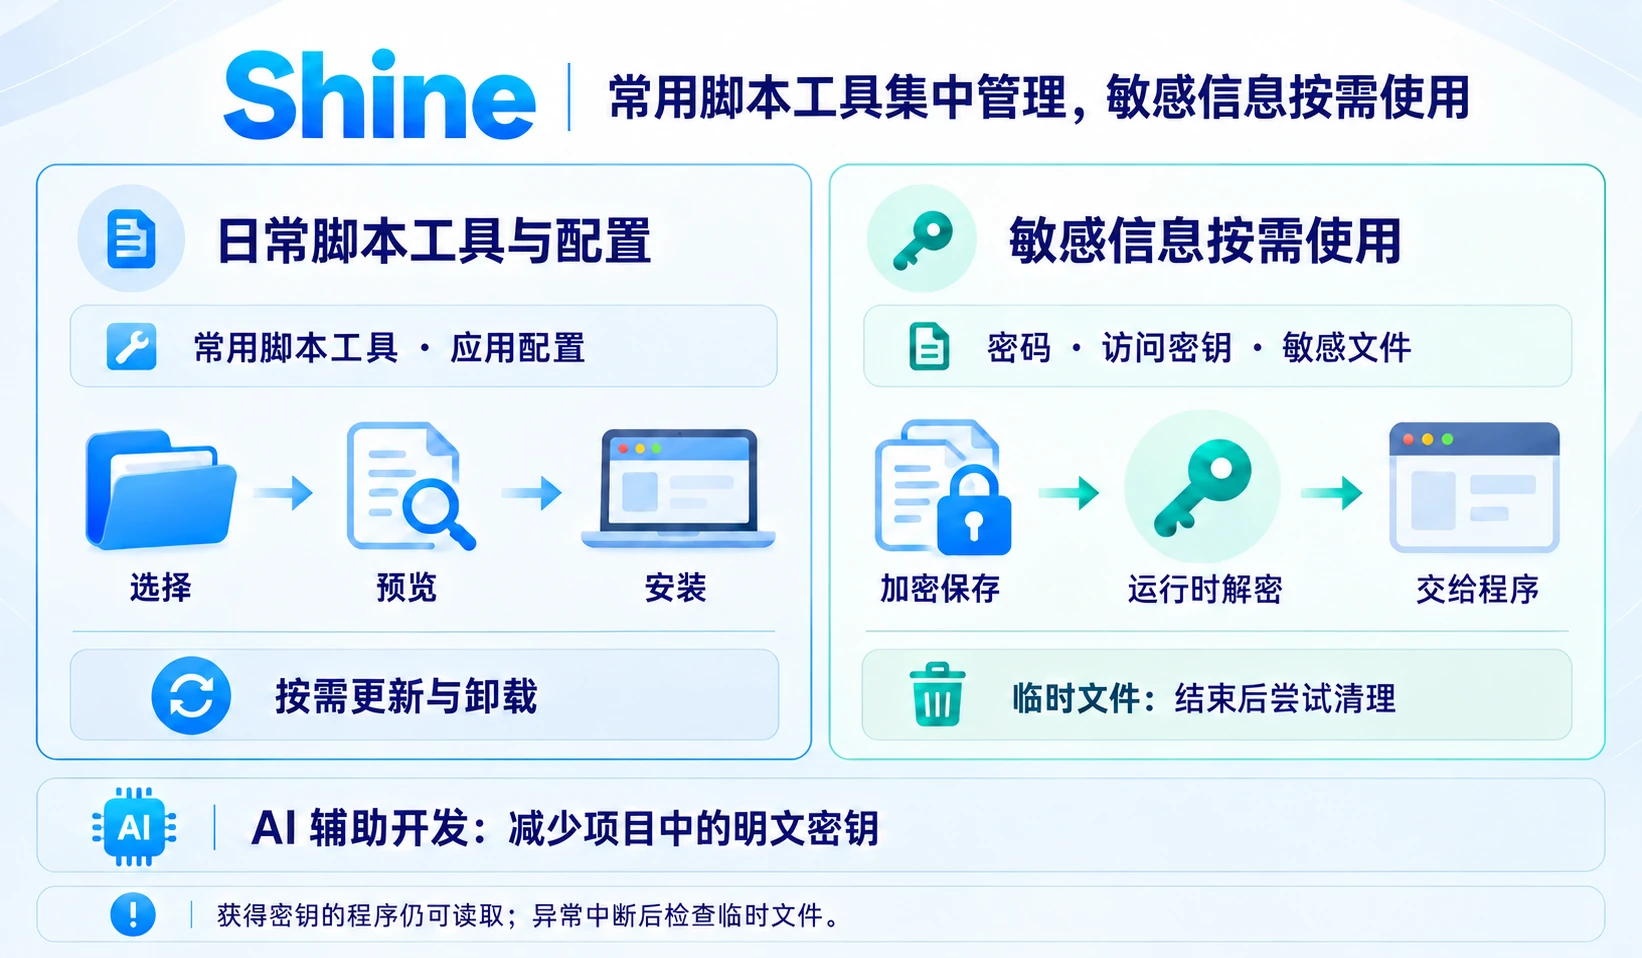
日常脚本工具与配置
无需自己编写脚本,也能使用已有预设。 Preset(预设)把工具脚本、应用配置和安装规则整理在一起, 方便选择需要的内容,在不同电脑上重复安装。Shine 是命令行工具,使用时需要打开终端; 预设依赖的应用或运行环境也需要另行安装。
如何安装和使用命令,见Shell 预设。
你也可以从 Ghostty、Surge 或 Clash Verge Rev 等应用预设开始。 它们管理配置,应用本身需要另行安装。替换已有的非 Shine 管理的配置前,Shine 会先备份; 卸载时先检查文件,确认可以安全移除后再恢复备份。被修改或无法确认由 Shine 管理的文件,默认保留供你检查。
安装、更新或卸载预设前,Shine 会先列出准备进行的操作,等你确认后再执行。 对于支持恢复的操作,中断后会提供处理指引;遇到冲突时仍可能需要人工处理。
敏感信息按需使用
完成加密配置后,可以把密码、服务访问密钥和敏感文件加密保存,在运行指定程序时再解密提供, 减少明文长期留在工作文件夹或整个终端会话中的情况。只应把敏感信息交给可信的程序。
需要读取文件的程序可以使用临时解密文件:Shine 在所选文件全部准备好后启动程序,结束后尝试清理 本次创建的文件。目标位置已有文件时会停止,不会覆盖;运行期间被替换的文件会保留,清理失败会报错。 临时文件在使用期间是明文,有足够权限的程序仍可读取。强制终止 Shine 或断电后,需要检查并清理可能的残留。
让 AI 帮你写代码,减少项目里的明文密钥
完成加密并处理原有明文后,AI 读取这些加密文件时看到的是密文;没有相应解密能力,就不能直接取得 原始密钥。这能降低扫描、复制或提交项目文件时意外暴露密钥的风险。
导入配置或执行加密不会自动删除原始 .env 文件,仍需自行移除其中的明文,或将其移到 AI 无权读取的位置。
.gitignore 只影响 Git 是否收录文件,不阻止 AI 读取;私钥和解密权限也需要单独保护。
能解密或获得密钥的程序仍能读取、输出或复制明文。如果 AI 能调用解密工具,或修改并运行拿到密钥的程序, 同样可能接触到明文。Shine 不提供沙箱隔离,也不保证阻止所有泄露。 具体步骤和权限边界见在 AI 辅助开发中保护密钥。
按需要进一步使用
- 环境与加密: 用
shine env管理环境变量和加密密钥,为一次命令提供值,或为常用命令设置代理。代理启用后也会作用于该命令的各个子命令。设置见环境变量与密钥。 - 项目环境: 用
shine.workspace.toml声明开发、生产等环境的配置加载顺序和加密接收者。完成加密后可共享配置与密文;私钥、未加密的敏感值和个人覆盖文件不要提交。详见分层项目环境。 - 敏感文件组: 按用途整理签名证书或服务账号文件,指定密文位置和临时解密路径。详见临时敏感文件。
- 自定义预设: 把自己的脚本和配置整理起来复用或分享。使用外部预设前,先审阅要运行的代码,再按 Shine 提示授权。详见自定义预设。
- 常用任务与远程操作: 保存重复命令,或通过 SSH 传输文件、选择远程命令可用的环境变量与密钥。
- 系统与外观: 初始化系统的选定部分,或同步终端主题。Shine 不负责管理第三方工具的版本。
从这里开始
先安装 Shine,再跟随快速开始完成第一次预设安装, 或查看内置预设选择需要的工具和配置。 需要加密功能时,从环境变量与密钥开始。